Me han hackeado WordPress: qué es el virus SEO japonés y cómo eliminarlo
Tu WordPress muestra páginas en japonés en Google. Te explicamos qué es el virus SEO japonés, por qué ocurre y cómo limpiarlo paso a paso para recuperar tu web.
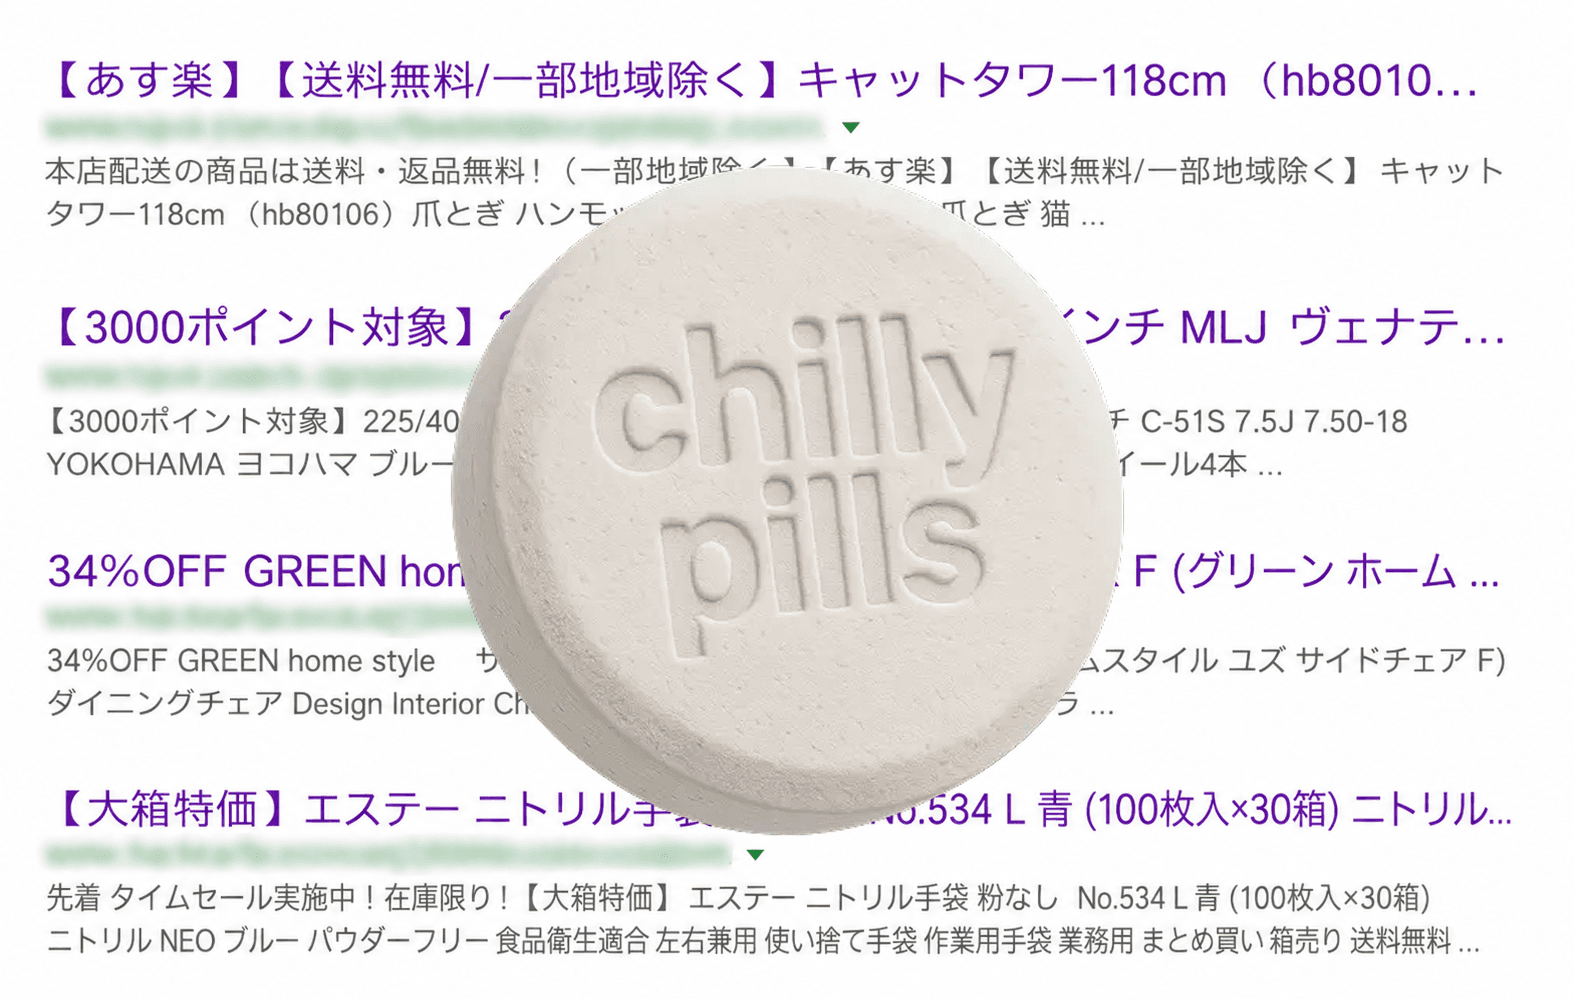
Buscas tu web en Google y, de repente, aparecen decenas o cientos de páginas con títulos en japonés que tú nunca creaste. No es un error: te han hackeado. Es uno de los ataques más comunes y frustrantes que puede sufrir un WordPress, y aunque asusta, tiene solución. Te explicamos qué es el virus SEO japonés, por qué ha pasado y cómo limpiarlo para recuperar tu web y tu posicionamiento.
¿Qué es el virus SEO japonés?
El virus SEO japonés (conocido en inglés como Japanese keyword hack) es un ataque de spam SEO que inyecta en tu WordPress miles de páginas autogeneradas con texto y palabras clave en japonés. El objetivo del atacante es aprovechar la autoridad de tu dominio para posicionar esas páginas en Google y redirigir el tráfico hacia tiendas fraudulentas de productos falsificados.
Dicho de otra forma: el hacker no busca tumbar tu web, sino usarla como altavoz para su propio negocio ilegal, a costa de destrozar tu reputación y tu SEO.
Síntomas: cómo saber si tienes el virus SEO japonés
Estas son las señales más habituales de que tu sitio está infectado:
- Al buscar
site:tudominio.comen Google aparecen miles de páginas en japonés que no reconoces. - Google marca tu web con el aviso "este sitio puede haber sido pirateado".
- Aparecen usuarios administradores que tú no has creado.
- Detectas sitemaps extraños (que tú no generaste) o reglas raras en el archivo
.htaccess. - En Google Search Console aparecen propietarios verificados desconocidos y un pico enorme de URLs indexadas.
Si reconoces una o varias de estas señales, hay que actuar cuanto antes: el malware hace más daño cuanto más tiempo permanece en la web.
Por qué ha pasado
Casi siempre, la puerta de entrada es una vulnerabilidad conocida: un plugin o tema desactualizado, una contraseña débil, una versión antigua de WordPress o un hosting mal configurado. Los atacantes rastrean la red de forma automatizada buscando estos agujeros, así que rara vez es algo personal: simplemente tu web tenía una rendija abierta.
La solución: cómo limpiar el virus SEO japonés
En nuestra opinión, en este tipo de situaciones con WordPress lo más importante es limpiar bien la base de datos y el FTP, cambiar todas las contraseñas y, en Google Search Console, solicitar la desindexación de las URL afectadas si el prefijo lo permite. A partir de ahí, extremar la seguridad y esperar a que Google termine de limpiar la infección.
Vamos a desarrollar esos pasos en orden, porque el orden importa: saltarse el cierre de accesos es la razón número uno por la que el spam vuelve.
1. Haz una copia de seguridad antes de tocar nada
Aunque tu web esté infectada, haz un backup completo (archivos y base de datos). Te servirá como punto de referencia y como red de seguridad por si algo sale mal durante la limpieza.
2. Limpia el FTP y los archivos
Revisa a fondo los archivos del sitio, especialmente los más atacados: index.php, functions.php, wp-config.php, .htaccess y la carpeta /wp-content. Busca código sospechoso u ofuscado y restaura versiones limpias. Lo más seguro es reinstalar el núcleo de WordPress y reinstalar plugins y temas desde fuentes oficiales. Presta especial atención a las puertas traseras (backdoors): si queda una sola, la infección regresa.
3. Limpia la base de datos
Aquí está el grueso del ataque. Revisa la tabla wp_posts en busca de las páginas spam autogeneradas (pueden ser cientos de miles) y elimínalas con cuidado, revisando antes de borrar para no cargarte contenido legítimo. Comprueba también wp_options y wp_users, y borra cualquier usuario administrador que no reconozcas.
4. Cambia todas las contraseñas
Todas, sin excepción: usuarios de WordPress, base de datos, FTP/SSH, panel del hosting y las claves de seguridad (salts) del wp-config.php. De nada sirve limpiar si el atacante conserva una credencial válida.
5. Actúa en Google Search Console
Entra en Search Console y:
- Revisa Ajustes → Usuarios y permisos y elimina cualquier propietario o usuario desconocido, así como sus tokens de verificación.
- Solicita la desindexación de las URL afectadas si el prefijo lo permite, para que Google deje de mostrar el spam.
- Cuando la web esté limpia, pide una revisión de seguridad para que Google retire el aviso de sitio pirateado.
6. Extrema la seguridad y espera
Con la web ya limpia, toca blindarla: mantén WordPress, plugins y temas actualizados, instala un plugin de seguridad de confianza, activa el doble factor de autenticación y usa contraseñas fuertes. A partir de ahí, hay que tener paciencia: Google necesita un tiempo para recorrer de nuevo tu sitio y terminar de limpiar la infección de sus resultados. No es inmediato, pero si la limpieza fue completa, tu web se recupera.
Cómo prevenir futuros ataques
Más vale prevenir. Las medidas básicas que marcan la diferencia:
- Actualiza siempre WordPress, plugins y temas. Los plugins desactualizados son la vía de entrada número uno.
- Elimina lo que no uses. Cada plugin o tema inactivo es una posible rendija.
- Contraseñas fuertes y únicas, más doble factor de autenticación.
- Backups automáticos y periódicos, guardados fuera del propio servidor.
- Un plugin de seguridad que monitorice y escanee tu web de forma continua.
- Un buen hosting, que aporta una capa de protección adicional.
Preguntas frecuentes
¿Es peligroso el virus SEO japonés para mis visitantes?
Sí. Además de arruinar tu SEO, Google puede marcar tu web como pirateada y espantar a tus usuarios. Y las páginas spam pueden redirigir a sitios fraudulentos, dañando la confianza en tu marca.
¿Puedo eliminarlo yo mismo?
Si tienes conocimientos técnicos, sí, siguiendo los pasos de arriba con cuidado. Pero por la complejidad de limpiar la base de datos y localizar todas las puertas traseras, en muchos casos compensa recurrir a un profesional para asegurar que no queda ningún resto.
¿Cuánto tarda Google en quitar las páginas en japonés?
Depende del volumen de spam y de la frecuencia de rastreo, pero suele llevar desde varios días hasta unas semanas después de una limpieza completa. La paciencia es parte del proceso.
¿Volverá a pasar?
Solo si queda una puerta trasera abierta o si no corriges la vulnerabilidad original. Por eso los pasos de cerrar accesos y extremar la seguridad son tan importantes como la limpieza en sí.
Conclusión
El virus SEO japonés asusta, pero no es el fin de tu web. Con una limpieza ordenada de base de datos y FTP, un cambio total de contraseñas, la gestión correcta en Search Console y una buena dosis de paciencia mientras Google reevalúa tu sitio, se recupera. La clave está en no dejar ninguna puerta abierta y en reforzar la seguridad para que no vuelva a ocurrir.
¿Te han hackeado y no sabes por dónde empezar? En Chillypills limpiamos, reparamos y blindamos sitios WordPress. Cuéntanos qué te ha pasado y le devolvemos la salud a tu web.